DESCUENTOS ESPECIALES POR TRANSFERENCIA BANCARIA En Todos los productos!!!
![]()

Nuevas Ofertas Disponibles
INGRESAR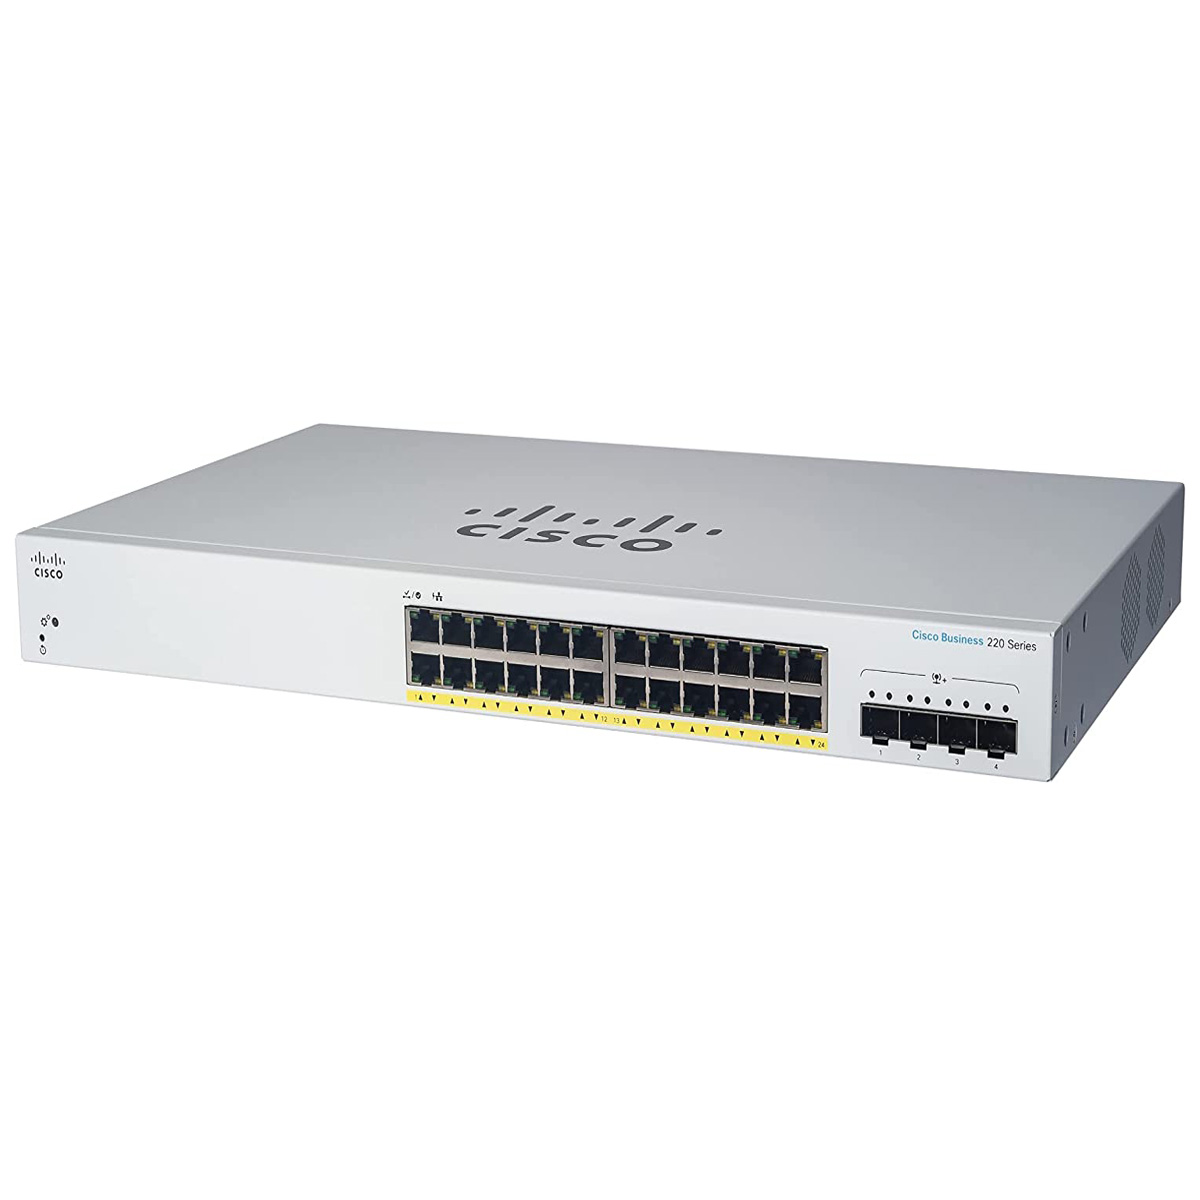
* Las imágenes se exhiben con fines ilustrativos.
* ¿Buscás el producto para tu empresa? Contactanos y obtené los mejores beneficios
* Pagando con Tarjetas de crédito.
¡Aprovechá 3 cuotas sin interés con MODO y M PAGO !
Contado
$1.107.434
Precio final
Ahorrás $195.430,01
Precio sin impuestos nacionales: $1.002.203
$1.302.864,00
3 cuotas sin interés de $434.288,00
PTF: $1.302.864,00
Precio sin impuestos nacionales: $1.002.203
¡Aprovechá 3 cuotas sin interés con MODO y M PAGO !
* Entrega: 2 a 7 días hábiles // Consultar envío con Moto (CABA) // Valores no aplicables para Tierra del Fuego
Acl: Límite de caída o velocidad basado en MAC de origen y destino, ID de VLAN o dirección IP, protocolo, puerto, precedencia de punto de código de servicios diferenciados (DSCP)/IP, puertos de origen y destino del Protocolo de control de transmisión (TCP)/Protocolo de datagramas de usuario (UDP), prioridad 802.1p, tipo Ethernet, paquetes del Protocolo de mensajes de control de Internet (ICMP), paquetes del Protocolo de administración de grupos de Internet (IGMP), indicador TCP Admite hasta 512 reglas
Agente Cisco Network Plug and Play (PnP): La solución Cisco Network Plug and Play proporciona una oferta simple, segura, unificada e integrada para facilitar las implementaciones de nuevos dispositivos de sucursal o campus o para aprovisionar actualizaciones a una red existente. La solución proporciona un enfoque unificado para aprovisionar enrutadores, conmutadores y dispositivos inalámbricos de Cisco con una experiencia de implementación sin contacto.
Agrupación de puertos: Compatibilidad con el protocolo de control de agregación de enlaces (LACP) IEEE 802.3ad ? Hasta 8 grupos ? Hasta 8 puertos por grupo con 16 puertos candidatos para cada agregación de enlaces 802.3ad (dinámica) Equilibrio de carga basado en la dirección MAC de origen y destino, o MAC / IP de origen y destino
Aplicación móvil Cisco Business: Aplicación móvil para Cisco Business Switch y productos inalámbricos. Ayuda a configurar una red local en minutos y proporciona una fácil administración al alcance de su mano.
Aplicaciones IPv6: Web/SSL, servidor Telnet/SSH, cliente DHCP, configuración automática de DHCP, protocolo de descubrimiento de Cisco (CDP), protocolo de detección de capa de enlace (LLDP)
Bloqueo de cabeza de línea (HOL): Prevención de bloqueo HOL
Capa de sockets seguros (SSL): Compatibilidad con SSL: cifra todo el tráfico HTTPS, lo que permite un acceso altamente seguro a la GUI de administración basada en navegador en el conmutador
Capacidad de conmutación en Gigabits por segundo (Gbps): 56
Clase de servicio: Basado en puertos; Basado en prioridad de VLAN 802.1p; Precedencia ip IPv4/v6, tipo de servicio (ToS) y basado en DSCP; Servicios Diferenciados (DiffServ); clasificación y re-marcado de ACL, QoS de confianza
Control de tormentas: Difusión, multidifusión y unidifusión desconocida
Cruce automático de interfaz dependiente de medios (MDIX): Ajusta automáticamente los pares de transmisión y recepción si se instala un tipo de cable incorrecto (cruzado o recto).
Detección de bucle invertido: La detección de bucle invertido proporciona protección contra bucles mediante la transmisión de paquetes de protocolo de bucle desde los puertos en los que se ha habilitado la protección de bucles. Opera independientemente de STP
Detección de escucha de multidifusión (MLD v1/2) Snooping: Entregue paquetes de multidifusión IPv6 solo a los receptores requeridos
Evitar la congestión: Se requiere un algoritmo de evitación de la congestión TCP para reducir y evitar la sincronización global de pérdidas TCP.
Filtrado de direcciones MAC: Soportado
IEEE 802.1X (función de autenticador): 802.1X: Autenticación de servicio de usuario de acceso telefónico de autenticación remota (RADIUS); VLAN invitado; Modo de host único, host múltiple y multisesión
IgMP querier: IgMP querier se utiliza para admitir un dominio de multidifusión de capa 2 de conmutadores de fisgoneo en ausencia de un enrutador de multidifusión
IPv6: Modo de host IPv6 IPv6 a través de Ethernet Pila dual IPv6/IPv4 Descubrimiento de vecinos y enrutadores IPv6 (ND) Configuración automática de direcciones sin estado IPv6 Descubrimiento de la unidad de transmisión máxima (MTU) de ruta Detección de direcciones duplicadas (DAD) ICMP versión 6
IPv6 ACL: Paquetes IPv6 de caída o límite de velocidad en hardware
IPv6 QoS: Priorizar paquetes IPv6 en hardware
Limitación de velocidad: Ingress policer; conformación de egresos y control de velocidad; por VLAN, por puerto y basado en flujo
Marca: CISCO
Marco Jumbo: Tamaños de fotograma de hasta 9.216 admitidos
Niveles de prioridad: 8 colas de hardware por puerto
Normas: IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad LACP, IEEE 802.3z Gigabit Ethernet, IEEE Control de flujo 802.3x, IEEE 802.1D (STP, GARP y GVRP), VLAN IEEE 802.1Q/p, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, Solicitud de comentarios (RFC) 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 922, RFC 920, RFC 950, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1350, RFC 1533, RFC 1541, RFC 1624, RFC 1700, RFC 1867, RFC 2030, RFC 2616, RFC 2131, RFC 2132, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 2576, RFC 4330, RFC 1213, RFC 1215, RFC 1286, RFC 1442, RFC 1451, RFC 1493, RFC 1573, RFC 1643, RFC 1757, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2233, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 1157, RFC 1493, RFC 1215, RFC 3416 1000BASE-T Gigabit Ethernet, IEEE 802.3ad LACP, IEEE 802.3z Gigabit Ethernet, IEEE Control de flujo 802.3x, IEEE 802.1D (STP, GARP y GVRP), VLAN IEEE 802.1Q/p, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, Solicitud de comentarios (RFC) 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 922, RFC 920, RFC 950, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1350, RFC 1533, RFC 1541, RFC 1624, RFC 1700, RFC 1867, RFC 2030, RFC 2616, RFC 2131, RFC 2132, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 2576, RFC 4330, RFC 1213, RFC 1215, RFC 1286, RFC 1442, RFC 1451, RFC 1493, RFC 1573, RFC 1643, RFC 1757, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2233, RFC 2618, RFC 2665, RFC 2666, RFC
Panel de control empresarial de Cisco: Soporte de administración directa con Cisco Business Dashboard y aplicación móvil. Elimina la necesidad de configurar un hardware o máquina virtual independiente para Cisco Business Dashboard Probe en el sitio.
Planificación: Asignación de cola de prioridad estricta y Round-Robin ponderado (WRR) basada en DSCP y clase de servicio (802.1p / CoS)
Protección de bucle de árbol de expansión: Esta característica proporciona protección adicional contra los bucles de reenvío de capa 2 (bucles STP).
Protección DoS: Prevención de ataques dos
Protección portuaria: Crea la capacidad de bloquear las direcciones MAC de origen en los puertos; limita el número de direcciones MAC aprendidas
Protector de la unidad de datos de protocolo de puente STP (BPDU): Este mecanismo de seguridad protege la red de configuraciones no válidas. Un puerto habilitado para BPDU Guard se cierra si se recibe un mensaje BPDU en ese puerto.
Protocolo de administración de grupos de Internet (IGMP) Versiones 1, 2 y 3 Snooping: IGMP limita el tráfico de multidifusión intensivo en ancho de banda solo a los solicitantes; soporta 256 grupos de multidifusión
Protocolo de árbol de expansión (STP): Soporte estándar de árbol de expansión 802.1d, habilitado de forma predeterminada Convergencia rápida usando 802.1w (Rapid Spanning Tree [RSTP]) Varias instancias de Spanning Tree usando 802.1s (MSTP) Se admiten 16 instancias
Protocolo de registro de VLAN genérico (GVRP) y Protocolo de registro de atributos genéricos (GARP): Protocolos para propagar y configurar automáticamente VLAN en un dominio puenteado
Protocolo Secure Shell (SSH): SSH es un reemplazo seguro para el tráfico Telnet. SCP también usa SSH. SSH v1 y v2 son compatibles.
RADIO, TACACS+: Admite la autenticación RADIUS y Terminal Access Controller Access Control System (TACACS); Switch funciona como cliente
Se admiten solicitudes de comentarios (RFC) IPv6: RFC 4443 (que obsoleto RFC2463) - ICMP versión 6 RFC 4291 (que obsoleto RFC 3513) - Arquitectura de direcciones IPv6 RFC 4291 - Arquitectura de direccionamiento IPv6 RFC 2460 - Especificación IPv6 RFC 4861 (que obsoleto RFC 2461) - Detección de vecinos para IPv6 RFC 4862 (que obsoleta RFC 2462) - Configuración automática de direcciones sin estado IPv6 RFC 1981 - Descubrimiento de MTU de ruta RFC 4007 - Arquitectura de direcciones con ámbito IPv6 RFC 3484 - Mecanismo de selección de direcciones predeterminado
Tabla MAC: Hasta 8.192 direcciones de control de acceso a medios (MAC)
Velocidad de reenvío en millones de paquetes por segundo (mpps; paquetes de 64 bytes): 41,66
VLAN: Admite hasta 256 redes de área local virtuales (VLAN) simultáneamente VLAN basadas en puertos y basadas en etiquetas 802.1Q VLAN de administración VLAN invitada
VLAN de voz automática: El tráfico de voz se asigna automáticamente a una VLAN específica de voz y se trata con los niveles adecuados de QoS.
VLAN QinQ: Las VLAN cruzan de forma transparente la red de un proveedor de servicios a la vez que aíslan el tráfico entre los clientes.
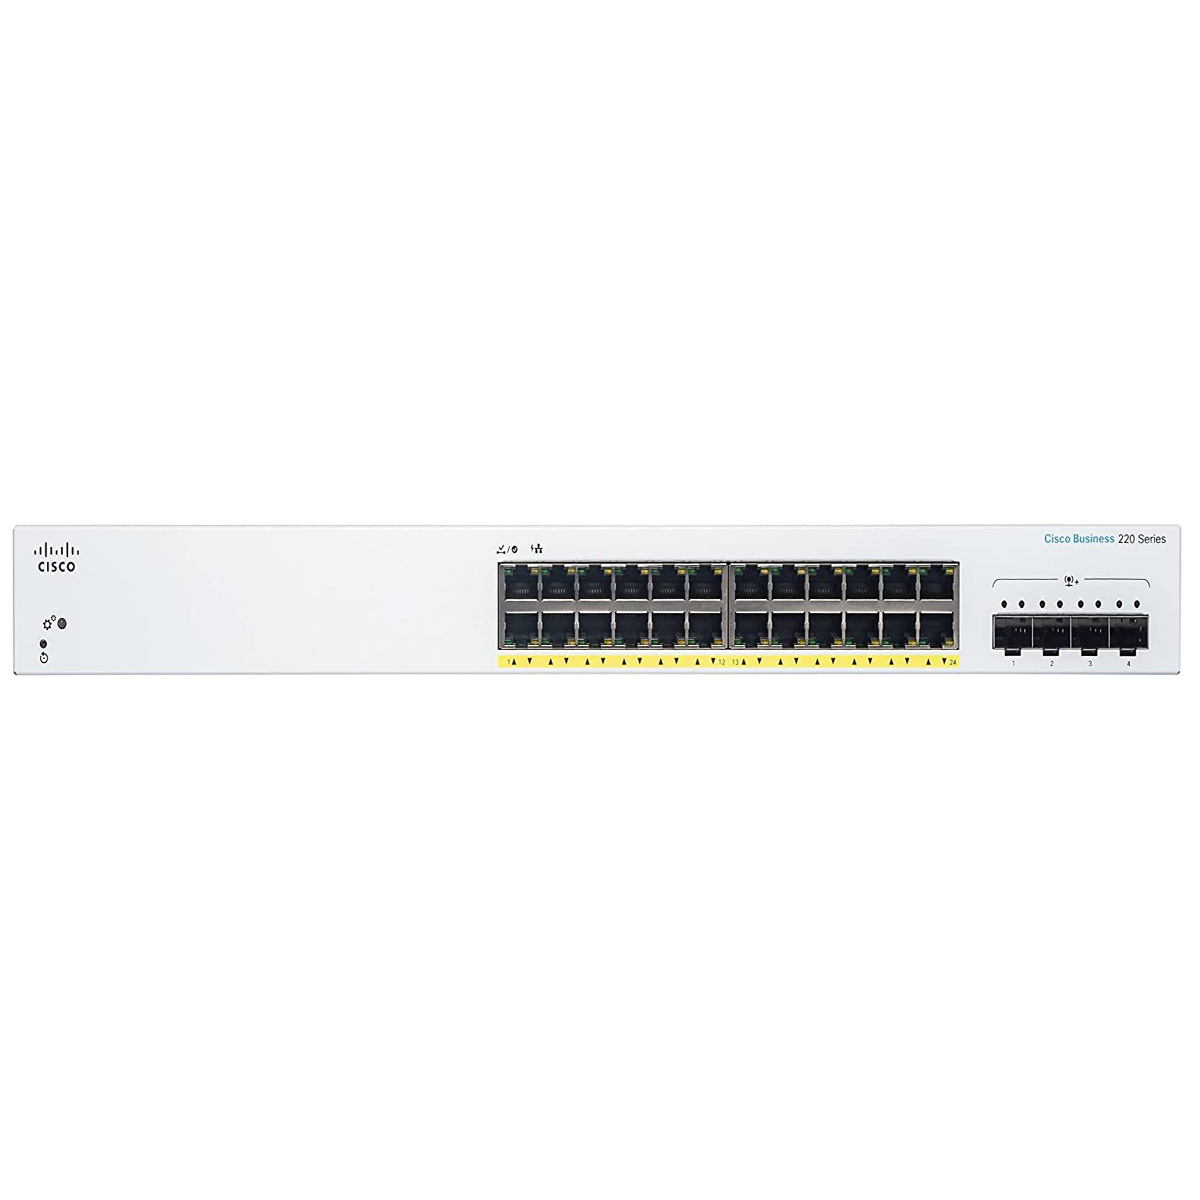
Cuando una red suma telefonía IP, cámaras y puntos de acceso Wi-Fi, cada equipo necesita su cable de datos y su fuente de energía. El Switch Cisco CBS220-24FP-4G-AR resuelve ambas cosas en un solo equipo: ofrece 24 puertos Gigabit con PoE y 4 puertos SFP para enlaces de fibra, con administración desde navegador. Está pensado para oficinas, sucursales y PyMEs que quieren ordenar su red sin depender de fuentes individuales.
La línea Cisco Business CBS220 combina PoE, VLAN, QoS y seguridad 802.1X en un switch gestionable de 24 puertos. Con una capacidad de conmutación de 56 Gbps y una tabla de hasta 8.192 direcciones MAC, cubre redes de oficina de tamaño medio con margen para crecer. En Grupo Networld te asesoramos para dimensionar el consumo PoE de tus equipos y elegir el modelo adecuado.
Para oficinas, sucursales y PyMEs que necesitan conectar y alimentar teléfonos IP, cámaras y access points desde un solo switch gestionable.
24 puertos Gigabit con PoE y 4 puertos SFP para enlaces de fibra.
Sí. Se administra por interfaz web (HTTPS), SSH, la aplicación móvil Cisco Business y Cisco Business Dashboard.
La ficha indica IEEE 802.3af e IEEE 802.3at. Para conocer el presupuesto total de potencia PoE, consultá con nuestro equipo antes de dimensionar la instalación.
Sí. Soporta hasta 256 VLAN simultáneas, VLAN basadas en puertos y etiquetas 802.1Q, VLAN de voz automática y QinQ.
Sí. Incluye autenticación 802.1X con RADIUS, ACL de hasta 512 reglas, protección de puertos, BPDU Guard y protección DoS.
La ficha no confirma los accesorios de montaje incluidos. Consultanos antes de la compra si lo vas a instalar en rack.
Sí, Grupo Networld emite Factura A para empresas y responsables inscriptos. Escribinos y te asesoramos con la cotización.


Todavía no hay opiniones publicadas sobre este producto.
Todavía no hay consultas publicadas sobre este producto.
Switch Cisco CBS220 24 Puertos Gigabit PoE 4 SFP Gestionable - CBS220-24FP-4G-AR